
Toată lumea știe că trebuie să faci copii de siguranță ale site-ului. Foarte puțini verifică dacă funcționează până în ziua în care au nevoie de ele, iar atunci este prea târziu. Acest ghid explică regula 3-2-1 a copiilor de siguranță, cum să o aplici unui site WordPress fără complicații și, mai ales, cum verifici că copiile tale sunt utilizabile.
Pe scurt
- Regula 3-2-1: 3 copii ale datelor, pe 2 suporturi diferite și 1 în afara locației (CISA o recomandă ca punct de plecare).
- În WordPress copiază baza de date și folderul
wp-content(imagini, teme, pluginuri) pluswp-config.php. - O copie pe care nu ai restaurat-o niciodată este o speranță, nu o copie: programează teste de restaurare.
- Protejează copiile: criptate, cu credențiale diferite de cele ale site-ului și în afara folderelor publice.
În acest articol
De ce eșuează copiile de siguranță
Aproape nimeni nu-și pierde site-ul pentru că nu are copii. Și-l pierde pentru că are copii care nu funcționează. Cauzele cele mai comune sunt mereu aceleași:
- Sunt pe același server. Dacă serverul cedează sau este infectat, pierzi și site-ul, și copia în același timp.
- Nu au fost niciodată testate. Fișierul există, dar este incomplet sau nu poate fi restaurat.
- Partajează credențialele. Cine intră pe site poate șterge și copiile.
- Sunt prea vechi. Ultima are luni de zile și ai pierdut comenzi sau conținut.
- Nimeni nu știe să le restaureze. În plină criză nu este momentul să înveți.
Regula 3-2-1, explicată pe îndelete
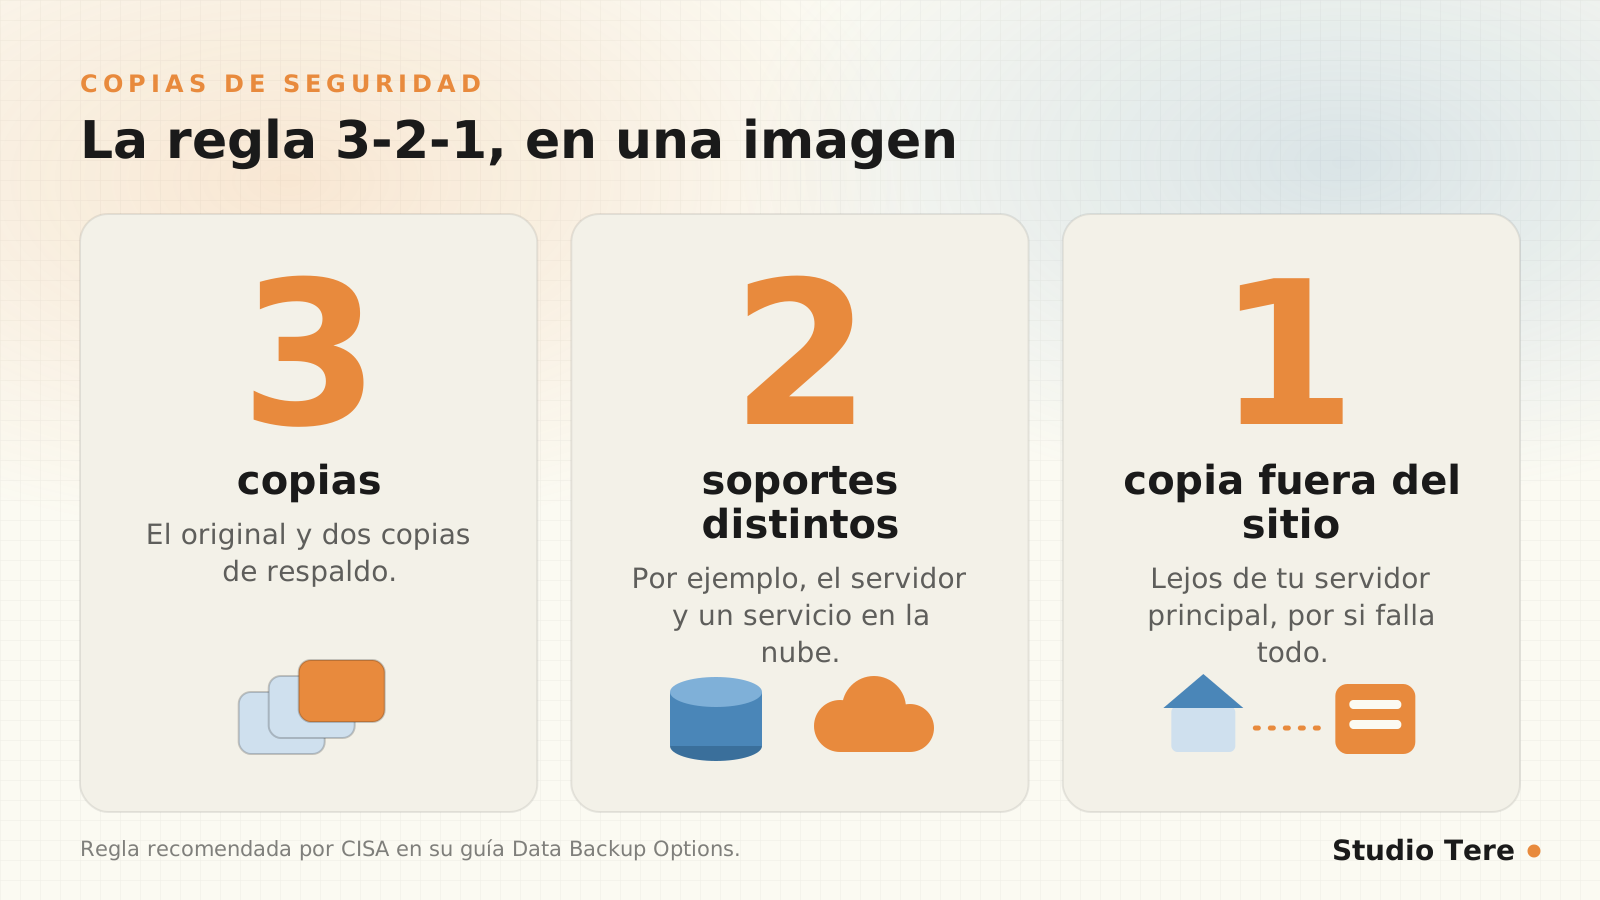
- 3 copii: originalul (site-ul tău în producție) și două copii de rezervă.
- 2 suporturi diferite: de exemplu, serverul și un serviciu de stocare în cloud, sau un disc extern. Astfel, defectarea unui tip de suport nu le ia pe toate odată.
- 1 copie în afara locației: într-o altă locație fizică sau logică, pentru a supraviețui unui incident grav la găzduirea ta.
Este regula pe care agenția americană de securitate cibernetică CISA o recomandă în documentul său Data Backup Options și rămâne un excelent punct de plecare. În mediile cu risc de ransomware se extinde la 3-2-1-1-0: o copie imuabilă sau izolată (pe care nimeni să n-o poată modifica sau șterge) și zero erori la verificarea posibilității de restaurare.
Ce trebuie copiat la un site WordPress
| Ce | De ce | Frecvență orientativă |
|---|---|---|
| Baza de date | Conține articole, pagini, setări, utilizatori și comenzi | Zilnic (sau mai des dacă se schimbă mult) |
wp-content/uploads | Imagini și documente încărcate | Săptămânal sau la fiecare modificare importantă |
wp-content/themes și plugins | Designul și funcțiile tale (cele gratuite pot fi reinstalate) | Săptămânal sau după modificări |
wp-config.php | Credențialele și cheile instalării tale | După fiecare modificare |
| Configurația serverului | Reguli, domenii, emailuri, sarcini programate | Documentată și verificată în fiecare trimestru |
Cum le faci în practică
Există patru căi obișnuite. Combinarea a două este de obicei ideală:
| Opțiune | Avantaj | Limită |
|---|---|---|
| Copiile găzduirii | Fără efort și adesea automate | De obicei sunt la același furnizor: nu respectă cerința „în afara locației” |
| Plugin de copii cu destinație externă | Programabil și cu stocare în cloud | Depinde de faptul că pluginul este întreținut și funcționează |
| Copie manuală cu WP-CLI sau din panou | Control total și verificabil | Necesită disciplină și cunoștințe |
| Serviciu de mentenanță | Cineva se ocupă și verifică | Sfera trebuie bine definită |
Dacă ai acces la terminal, WP-CLI permite exportul bazei de date cu o singură comandă, iar apoi poți comprima folderul de conținut:
wp db export copia-$(date +%F).sql
tar -czf contenido-$(date +%F).tar.gz wp-content/uploads wp-content/themes wp-content/plugins wp-config.php
Frecvență și retenție: cât și cât timp
Frecvența depinde de cât se schimbă site-ul tău: un blog care publică o dată pe lună are nevoie de mai puține copii decât un magazin care primește comenzi zilnic. Întrebarea-cheie este cât din muncă îți permiți să pierzi:
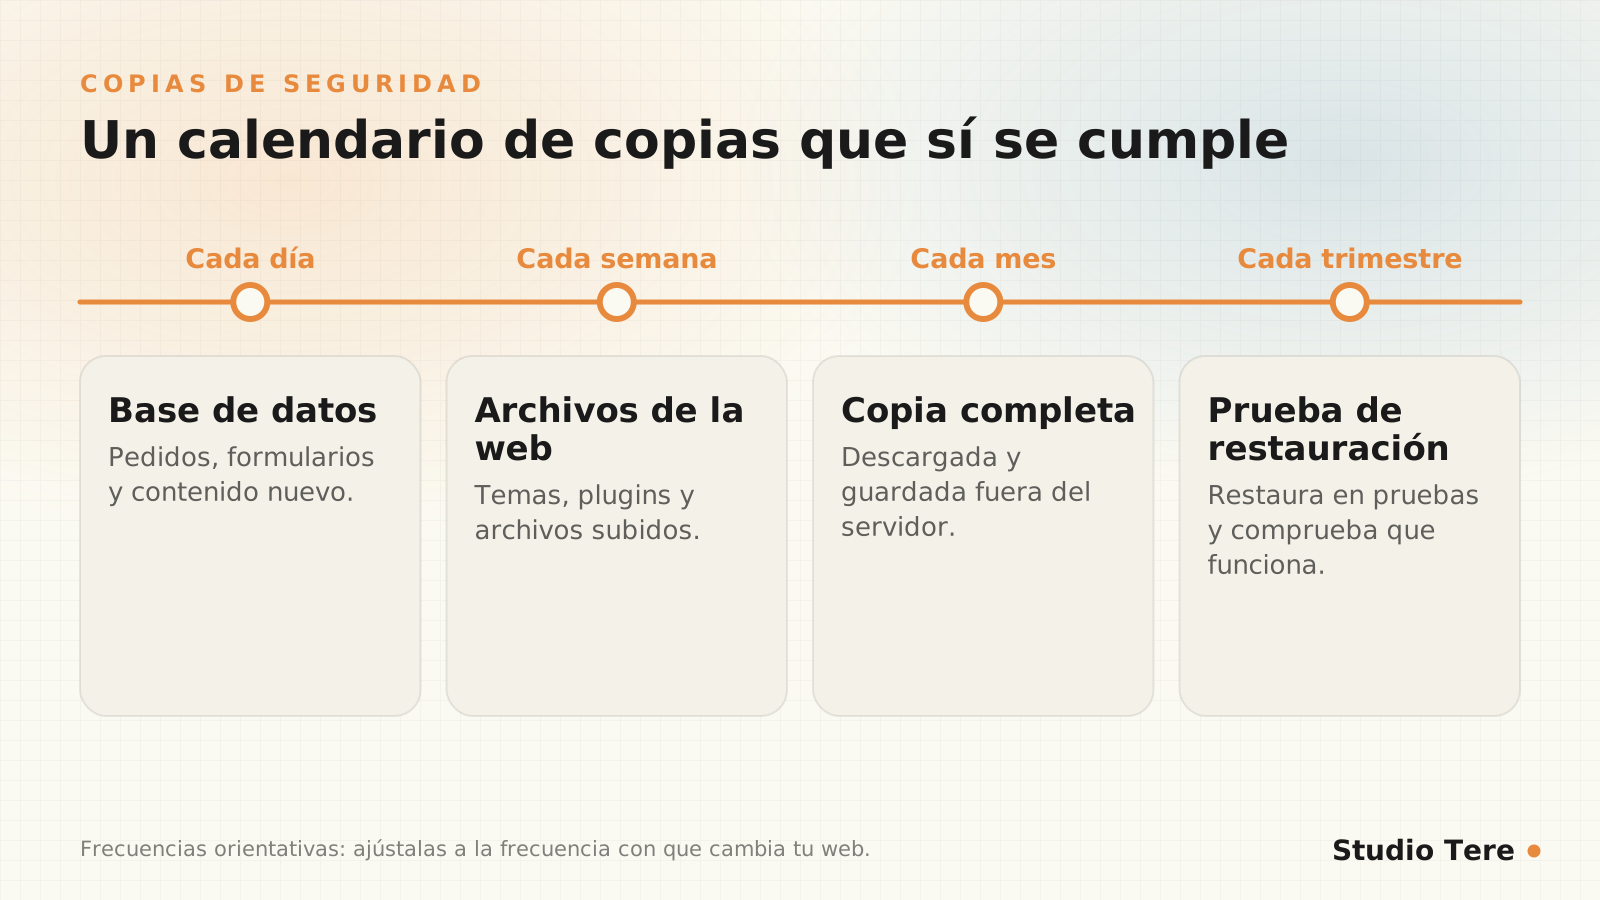
Și păstrează mai multe versiuni, nu doar ultima: o problemă poate trece neobservată zile întregi. O schemă obișnuită, ca exemplu, este păstrarea ultimelor șapte zilnice, a ultimelor patru săptămânale și a ultimelor trei lunare.
Testul de restaurare: ce nu face nimeni și ar trebui să facă toți
Fă această verificare cel puțin o dată pe trimestru și întotdeauna într-un mediu de testare, nu pe site-ul real:
- Descarcă cea mai recentă copie din locația ei externă (verifici astfel că accesul funcționează).
- Restaureaz-o într-un mediu de testare sau pe un subdomeniu privat.
- Verifică dacă se văd paginile, imaginile și meniurile.
- Testează accesul în panou, formularele și, dacă vinzi, o comandă de test.
- Notează cât ai durat: acesta este timpul tău real de recuperare.
- Documentează pașii pentru ca oricine să-i poată repeta.
Protejează-ți și copiile
- Criptează-le dacă conțin date personale ale clienților.
- Folosește credențiale diferite de cele ale site-ului, cu verificare în doi pași.
- Nu le lăsa niciodată în foldere publice ale serverului: un fișier
.zipaccesibil prin URL este un cadou pentru un atacator. - Ia în considerare o copie imuabilă, care nu poate fi ștearsă o perioadă, pentru a rezista unui ransomware.
- Controlează cine are acces și verifică permisiunile în mod regulat.
Copiile sunt o piesă dintr-un ansamblu mai mare. Se îmbină cu măsuri precum cele pe care le explicăm în securitatea WordPress: cele 10 măsuri care contează.
Greșeli frecvente
- Încrederea exclusivă în copia găzduirii, fără o copie externă.
- Copierea bazei de date, dar uitarea fișierelor încărcate (sau invers).
- Neverificarea rezultatului fiecărei copii programate: uneori eșuează în tăcere.
- Păstrarea copiilor în același cont și cu aceeași parolă ca site-ul.
- Neștiința de a restaura până când apare o urgență.
Un plan pentru a rezolva totul într-o după-amiază
- Fă acum o copie completă și descarc-o pe computerul tău.
- Activează copii automate zilnice ale bazei de date.
- Configurează o destinație externă (cloud) cu credențiale proprii.
- Definește retenția: câte versiuni păstrezi.
- Programează în calendar un test trimestrial de restaurare.
- Documentează procedura într-un document de o pagină.
Întrebări frecvente
Cât de des trebuie să fac copii de siguranță?
Depinde de cât se schimbă site-ul tău. Pentru baza de date, zilnic este un reper rezonabil; pentru fișiere, săptămânal. Dacă primești continuu comenzi sau formulare, ia în considerare copii mai frecvente.
Este suficientă copia făcută de găzduirea mea?
Este o bază bună, dar rareori respectă cerința „în afara locației”, fiindcă se află la același furnizor. Adaugă o copie externă cu credențiale proprii.
Unde păstrez copiile?
Pe cel puțin două suporturi diferite și într-o locație externă: de exemplu, serverul, un serviciu cloud și o descărcare periodică pe un disc propriu.
Câte copii păstrez?
Mai multe versiuni. Un exemplu obișnuit: șapte zilnice, patru săptămânale și trei lunare. Ajustează în funcție de risc și de spațiu.
Cum știu că o copie funcționează?
Doar restaurând-o într-un mediu de testare. Fă-o cel puțin o dată pe trimestru și notează cât durează.
Preferi ca cineva să se ocupe și să verifice?
În mentenanța noastră includem copii, verificări și suport cu o sferă clară încă din prima zi.
Surse și lecturi recomandate
- CISA (US-CERT): Data Backup Options. Recomandarea regulii 3-2-1
- WordPress.org: copiile de siguranță WordPress
- WP-CLI: referința comenzilor