
Securitatea unui site nu depinde de un plugin miraculos. Depinde de un set de obiceiuri simple și de câteva decizii tehnice care, împreună, blochează marea majoritate a atacurilor. Acest ghid ordonează cele zece măsuri de securitate WordPress cu cel mai mare impact, începând cu cele care reduc cel mai mult riscul, și explică pe ce date se bazează.
Nu este un ghid făcut să sperie. WordPress este o platformă matură, iar nucleul său este foarte solid; problemele vin aproape întotdeauna din ceea ce se adaugă în jur și din ceea ce rămâne neactualizat. Aceasta este, tocmai, partea pe care o poți controla.
Pe scurt
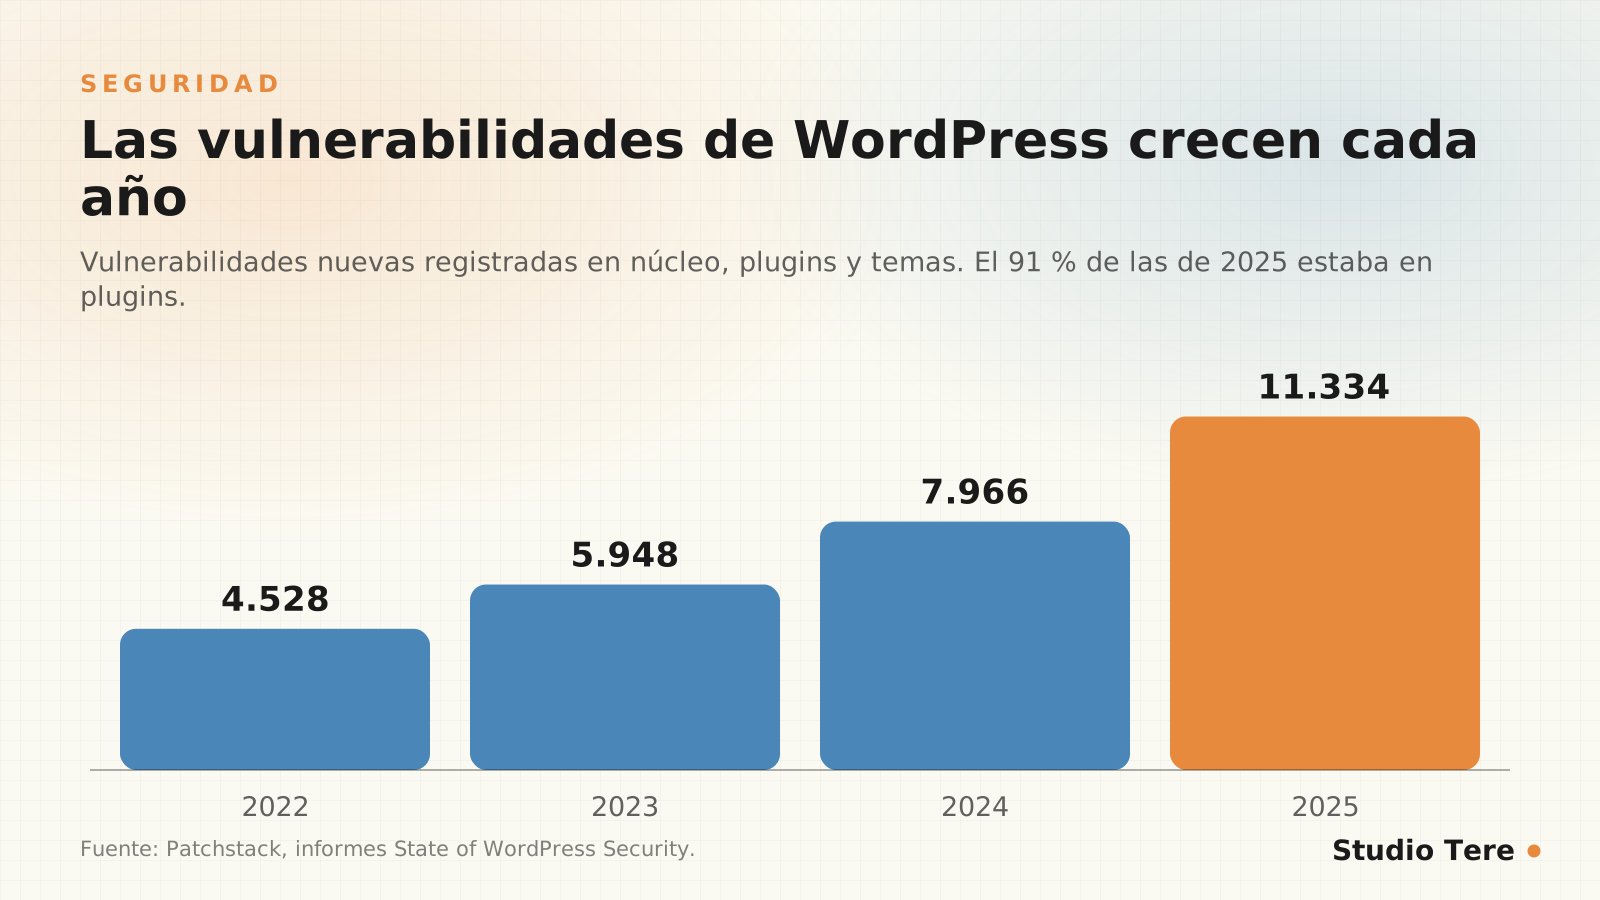
- În 2025 au fost înregistrate 11.334 de vulnerabilități noi în ecosistemul WordPress, cu 42% mai multe decât anul precedent (Patchstack).
- 91% erau în plugin-uri; în nucleul WordPress s-au raportat doar vreo jumătate de duzină.
- 46% nu aveau patch când au devenit publice: actualizarea nu este suficientă, este nevoie de o apărare pe straturi.
- Cele zece măsuri: actualizare metodică, mai puține plugin-uri, parole unice, verificare în doi pași, autentificare protejată, permisiuni minime, copii de rezervă testate, HTTPS și anteturi, firewall și monitorizare.
În acest articol
Ce spun datele: unde este riscul real
Raportul State of WordPress Security in 2026 de la Patchstack, cu date din 2025, lasă trei idei clare:
- Volumul crește. 11.334 de vulnerabilități noi în 2025, față de 7.966 în 2024, 5.948 în 2023 și 4.528 în 2022.
- Problema sunt componentele de la terți. 91% erau în plugin-uri și 9% în teme; în nucleu au fost doar șase, toate cu risc scăzut.
- Atacatorii ajung înaintea patch-ului. 46% dintre vulnerabilități nu aveau corecție când au fost divulgate, iar timpul median până la prima exploatare în masă a fost de aproximativ cinci ore.
Tradus în decizii: un WordPress la zi și cu puține plugin-uri bine alese este la fel de sigur ca orice altă platformă; unul cu douăzeci de plugin-uri neactualizate este o ușă deschisă. Iar pentru că uneori patch-ul întârzie, este nevoie de mai mult decât actualizări: copii de rezervă, firewall și supraveghere.
Cele zece măsuri, ordonate după impact
1. Actualizează metodic, nu orbește
Menținerea nucleului, a temei și a plugin-urilor la zi este măsura cu cel mai bun raport efort–rezultat. Fă-o ordonat: o copie recentă înainte de a începe, actualizează pe rând, verifică dacă site-ul și formularele funcționează și, dacă site-ul tău este important, testează mai întâi într-un mediu de testare. Actualizările de securitate nu ar trebui să aștepte săptămâni.
2. Redu și alege bine plugin-urile
Fiecare plugin este cod al unui terț cu acces la site-ul tău, motiv pentru care concentrează 91% dintre vulnerabilități. Elimină-le pe cele pe care nu le folosești, evită funcțiile duplicate și, înainte de a instala unul, verifică când a fost actualizat ultima dată, câte instalări active are și dacă dezvoltatorul răspunde la suport. Dacă o funcție este critică pentru afacerea ta, ia în calcul o soluție proprie: o analizăm în plugin-uri personalizate vs. plugin-uri comerciale.
3. Parole lungi și unice
O parolă refolosită pe alt serviciu este o parolă deja scursă. Folosește un manager de parole, generează chei lungi și nu partaja conturi: unul pe persoană.
4. Verificare în doi pași pentru administratori
Activează un al doilea factor (aplicație de autentificare sau cheie de securitate) pentru toți utilizatorii cu permisiuni ridicate. Oprește majoritatea accesărilor cu credențiale furate.
5. Protejează autentificarea
Limitează încercările eșuate, blochează temporar IP-urile abuzive și, dacă este posibil, restricționează accesul la panou. Schimbarea URL-ului de autentificare reduce zgomotul boților, dar nu înlocuiește măsurile anterioare.
6. Permisiuni minime
Dă fiecărei persoane doar rolul de care are nevoie. Verifică administratorii în fiecare trimestru, elimină conturile vechi și fii suspicios cu orice utilizator pe care nu îl recunoști.
7. Copii de rezervă testate
O copie pe care nu ai restaurat-o niciodată este o speranță, nu o copie. Automate, în afara serverului și cu un test periodic de restaurare. Ai metoda completă în regula 3-2-1 explicată.
8. HTTPS și anteturi de securitate
Certificatul SSL este indispensabil (aproape toate găzduirile îl oferă gratuit). În plus, câteva anteturi HTTP adaugă protecție cu foarte puțin efort. Un exemplu pentru Apache, pe care trebuie să îl adaptezi serverului tău:
<IfModule mod_headers.c>
  Header always set X-Content-Type-Options "nosniff"
  Header always set Referrer-Policy "strict-origin-when-cross-origin"
  Header always set X-Frame-Options "SAMEORIGIN"
</IfModule>
9. Firewall de aplicații web (WAF)
Un WAF filtrează cererile rău intenționate înainte să ajungă la WordPress. Poate fi la găzduirea ta, într-un serviciu precum o rețea de livrare de conținut sau într-un plugin de securitate. Este deosebit de util când o vulnerabilitate este deja publică și încă nu există patch.
10. Monitorizare și alerte
Securitatea care nu este supravegheată cedează în tăcere. Activează alerte pentru modificări de fișiere, administratori noi și căderi ale site-ului și verifică jurnalele serverului când ceva pare suspect.
Securizează wp-config.php cu patru linii
Fișierul wp-config.php permite dezactivarea funcțiilor periculoase. Aceste linii sunt un punct de plecare rezonabil (fă o copie înainte de a edita):
// Impide editar plugins y temas desde el panel
define("DISALLOW_FILE_EDIT", true);

// Obliga a usar HTTPS en el panel de administración
define("FORCE_SSL_ADMIN", true);

// Oculta errores en producción
define("WP_DEBUG", false);
Pentru o referință completă, consultă ghidul oficial de securizare WordPress și lista de riscuri web OWASP Top 10.
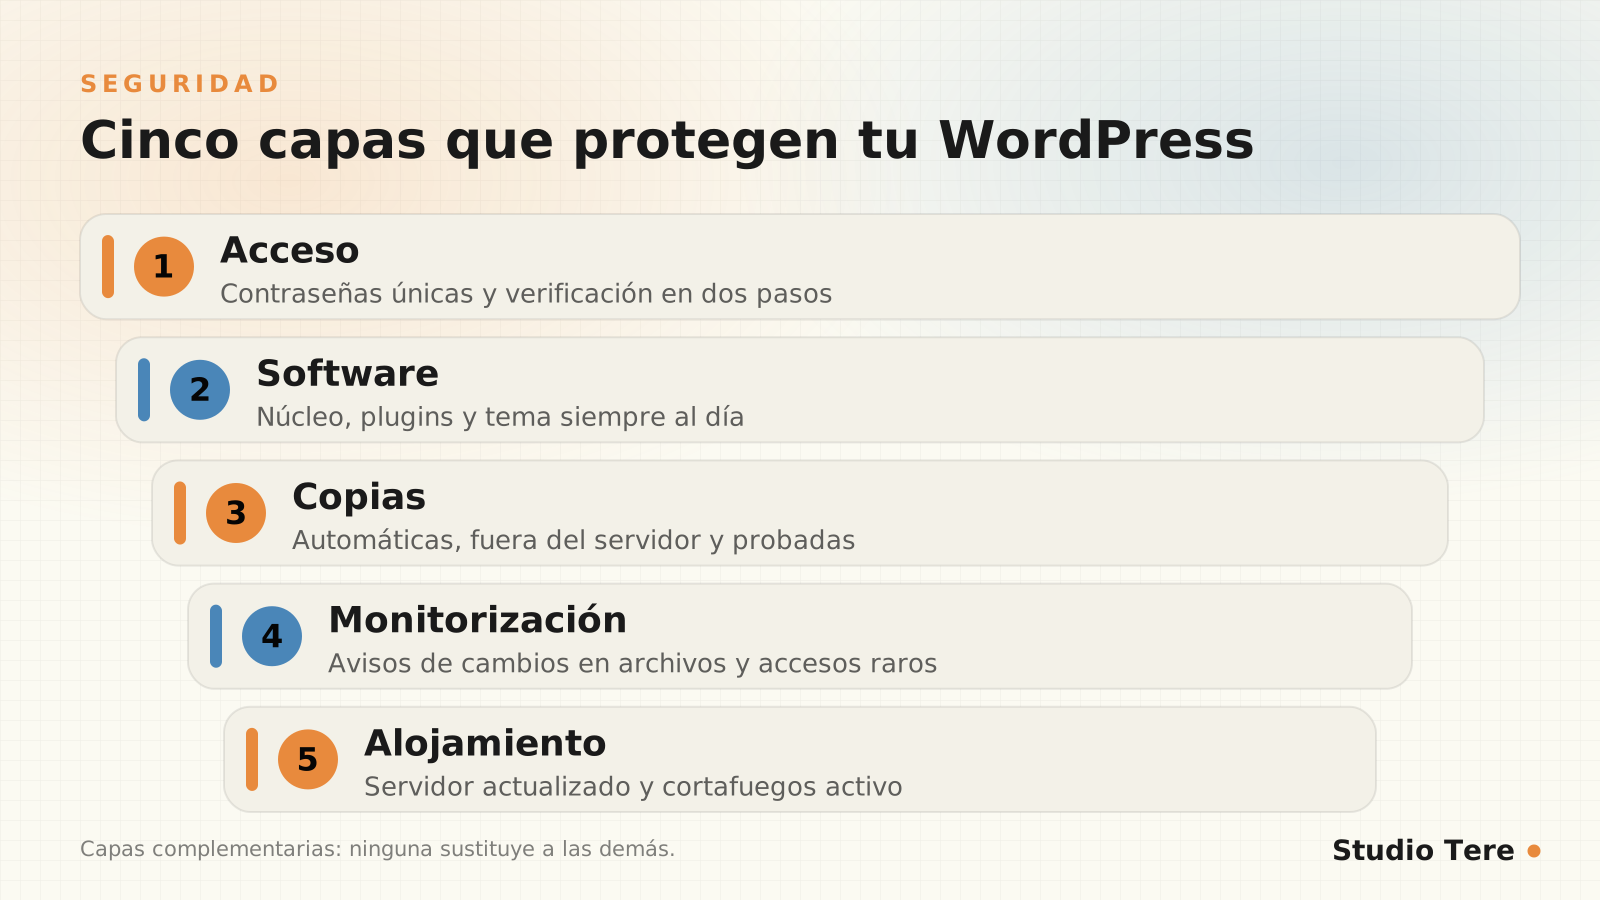
Apărarea pe straturi
Nicio măsură nu este infailibilă, de aceea se combină. Dacă un strat cedează, următorul oprește sau limitează paguba:
Dacă bănuiești că ai fost spart: prima oră
Semnele obișnuite sunt redirecționări ciudate, reclame pe care nu le-ai pus, utilizatori administratori necunoscuți, avertismente de la Google sau o găzduire care suspendă contul. Acționează calm și în ordine:
- Izolează. Activează modul de mentenanță sau blochează accesul public pentru a opri paguba.
- Salvează o copie a stării actuale. Îți va folosi pentru a analiza ce s-a întâmplat.
- Schimbă toate credențialele: WordPress, găzduire, bază de date, FTP/SFTP și chei API. Regenerează cheile de securitate (salts).
- Verifică utilizatorii. Elimină administratorii pe care nu îi recunoști.
- Verifică integritatea fișierelor cu WP-CLI (vezi mai jos).
- Restaurează o copie curată anterioară incidentului și actualizează totul imediat.
- Caută cauza (plugin vulnerabil, parolă scursă) pentru a închide acea ușă.
- Notifică dacă s-ar fi putut vedea date personale și anunță-ți găzduirea.
Cu WP-CLI poți verifica dacă fișierele nucleului și ale plugin-urilor din depozitul oficial coincid cu cele originale:
wp core verify-checksums
wp plugin verify-checksums --all
Mituri frecvente despre securitatea WordPress
- „WordPress este nesigur”. Nucleul primește foarte puține raportări; riscul este în plugin-uri, teme și configurații neglijate.
- „Dacă plătesc, este sigur”. Patchstack avertizează că o proporție mare dintre vulnerabilitățile din componentele premium erau exploatabile în atacuri reale. Plata nu înlocuiește actualizarea și supravegherea.
- „Site-ul meu este mic, nimeni nu îl atacă”. Atacurile sunt automate: boții caută versiuni vulnerabile, nu mărci cunoscute.
- „Un plugin de securitate este suficient”. Ajută, dar nu repară plugin-uri neactualizate sau parole slabe.
- „Am schimbat URL-ul de autentificare, sunt deja protejat”. Reduce zgomotul, dar nu protejează împotriva unui atac țintit.
Ce poți face tu și ce este bine să delegi
Multe măsuri le poți aplica singur într-o după-amiază: parole, verificare în doi pași, curățarea plugin-urilor și verificarea utilizatorilor. Altele necesită judecată tehnică și constanță: actualizări cu teste, WAF, monitorizare, copii verificate și răspuns la incidente.
Dacă nu vrei ca acest lucru să depindă de memoria ta, pentru asta există mentenanța. În serviciul nostru de mentenanță web pentru WordPress o abordăm fără promisiuni imposibile: mentenanța nu previne toate problemele, dar reduce riscurile și detectează defecțiunile la timp. Iar dacă te îndoiești că site-ul tău are deja nevoie, parcurge cele șapte semne că are nevoie de mentenanță.
Permisiunile fișierelor și configurarea serverului
O parte din securitate nu se vede în panoul WordPress, ci în modul în care este configurat serverul. Ghidul oficial de securizare recomandă permisiuni restrictive: serverul să poată citi ce are nevoie și să scrie doar unde este necesar.
| Element | Permisiune obișnuită | De ce |
|---|---|---|
| Directoare | 755 | Pot fi parcurse, dar nu modificate din exterior |
| Fișiere | 644 | Citire generală, scriere doar pentru proprietar |
wp-config.php | 440 sau 400 (în funcție de server) | Conține credențiale: trebuie să îl citească doar proprietarul |
wp-content/uploads | 755 (directoare) și 644 (fișiere) | Acolo se încarcă fișiere: codul nu trebuie să poată fi niciodată executat |
- Versiune de PHP cu suport activ. O versiune veche nu mai primește patch-uri de securitate.
- Listarea directoarelor dezactivată, pentru ca nimeni să nu poată vedea conținutul folderelor fără fișier de pornire.
- Protejează fișierele sensibile (precum
wp-config.php) cu reguli ale serverului. - Ia în calcul limitarea sau dezactivarea XML-RPC dacă nu îl folosești, precum și a enumerării utilizatorilor prin API-ul REST.
- Limită de încercări și de cereri la nivel de server sau de firewall.
# Apache: bloquear el acceso directo a wp-config.php
<Files wp-config.php>
  Require all denied
</Files>

# Apache: desactivar el listado de directorios
Options -Indexes
Roluri și permisiuni: cine trebuie să poată face ce
| Rol | Ce poate face | Cine ar trebui să îl aibă |
|---|---|---|
| Administrator | Tot: instalează plugin-uri, creează utilizatori, editează setări | Foarte puține persoane, cu verificare în doi pași |
| Editor | Gestionează și publică tot conținutul | Responsabilul de conținut |
| Autor | Publică și gestionează propriile articole | Redactori obișnuiți |
| Colaborator | Scrie articole, fără a le publica | Colaboratori externi |
| Abonat / client | Accesează profilul sau zona privată | Utilizatori înregistrați |
Un obicei simplu: în fiecare trimestru, listează administratorii și întreabă pentru fiecare „mai are nevoie de acest acces?”. Conturile foștilor colaboratori sunt o ușă pe care aproape nimeni nu o supraveghează.
Ce înregistrezi și când alertezi
Nu are sens să supraveghezi totul. Acestea sunt evenimentele care merită o alertă imediată:
- Un nou utilizator administrator sau o schimbare de rol către administrator.
- Instalarea, activarea sau modificarea plugin-urilor în afara planificării.
- Modificări ale fișierelor nucleului WordPress.
- Un vârf de încercări eșuate de autentificare de la puține adrese.
- O creștere bruscă a e-mailurilor trimise (posibilă trimitere de spam).
- Căderea site-ului și expirarea certificatului SSL.
Un plan de securitate pe trimestre
| Când | Sarcini |
|---|---|
| În fiecare săptămână | Actualizări cu copie prealabilă; verificarea avertismentelor firewall-ului și a alertelor |
| În fiecare lună | Verificarea plugin-urilor și a temelor; verificarea celei mai recente copii; testarea formularelor |
| În fiecare trimestru | Verificarea utilizatorilor și a permisiunilor; test de restaurare; verificarea anteturilor de securitate |
| În fiecare an | Audit complet: versiunea PHP, configurarea serverului, plugin-uri inutile și plan de răspuns la incidente |
Datele clienților și obligațiile
Dacă site-ul tău colectează nume, e-mailuri, telefoane sau mesaje, ai responsabilitate asupra acelor informații. Cere doar datele necesare, informează pentru ce le folosești, păstrează consimțământul și șterge ce nu mai ai nevoie. Verifică reglementarea privind protecția datelor din țara ta (în Panama, Legea 81 din 2019) și, dacă apare o breșă, acționează rapid: conține-o, evaluează ce date au fost văzute și comunic-o după cum este cazul.
Întrebări frecvente
Cât de des trebuie să actualizez WordPress?
Actualizările de securitate, cât mai repede, după ce faci o copie. Restul, în mod regulat, cel puțin o dată pe lună, testând că totul funcționează în continuare.
Câte plugin-uri sunt prea multe?
Nu există un număr magic. Important este ca fiecare plugin să aibă un motiv clar, să fie întreținut și să nu dubleze funcții. Mai puține plugin-uri înseamnă o suprafață de atac mai mică.
Este suficient un plugin de securitate?
Este un strat util, nu singurul. Fără actualizări, parole puternice, verificare în doi pași și copii de rezervă, un plugin de securitate nu te protejează singur.
Ce fac dacă site-ul meu este deja spart?
Urmează lista primei ore din acest ghid: izolează, schimbă credențialele, restaurează o copie curată și caută cauza. Dacă nu ai copie sau ai îndoieli, cere ajutor profesionist cât mai repede.
Influențează găzduirea securitatea?
Mult. Un server cu software actualizat, izolare între conturi, firewall și copii proprii îți scoate muncă și risc de pe umeri.
Preferi ca altcineva să îți supravegheze WordPress-ul?
Verificăm continuu actualizările, copiile, securitatea și performanța, cu un domeniu de aplicare clar de la început.